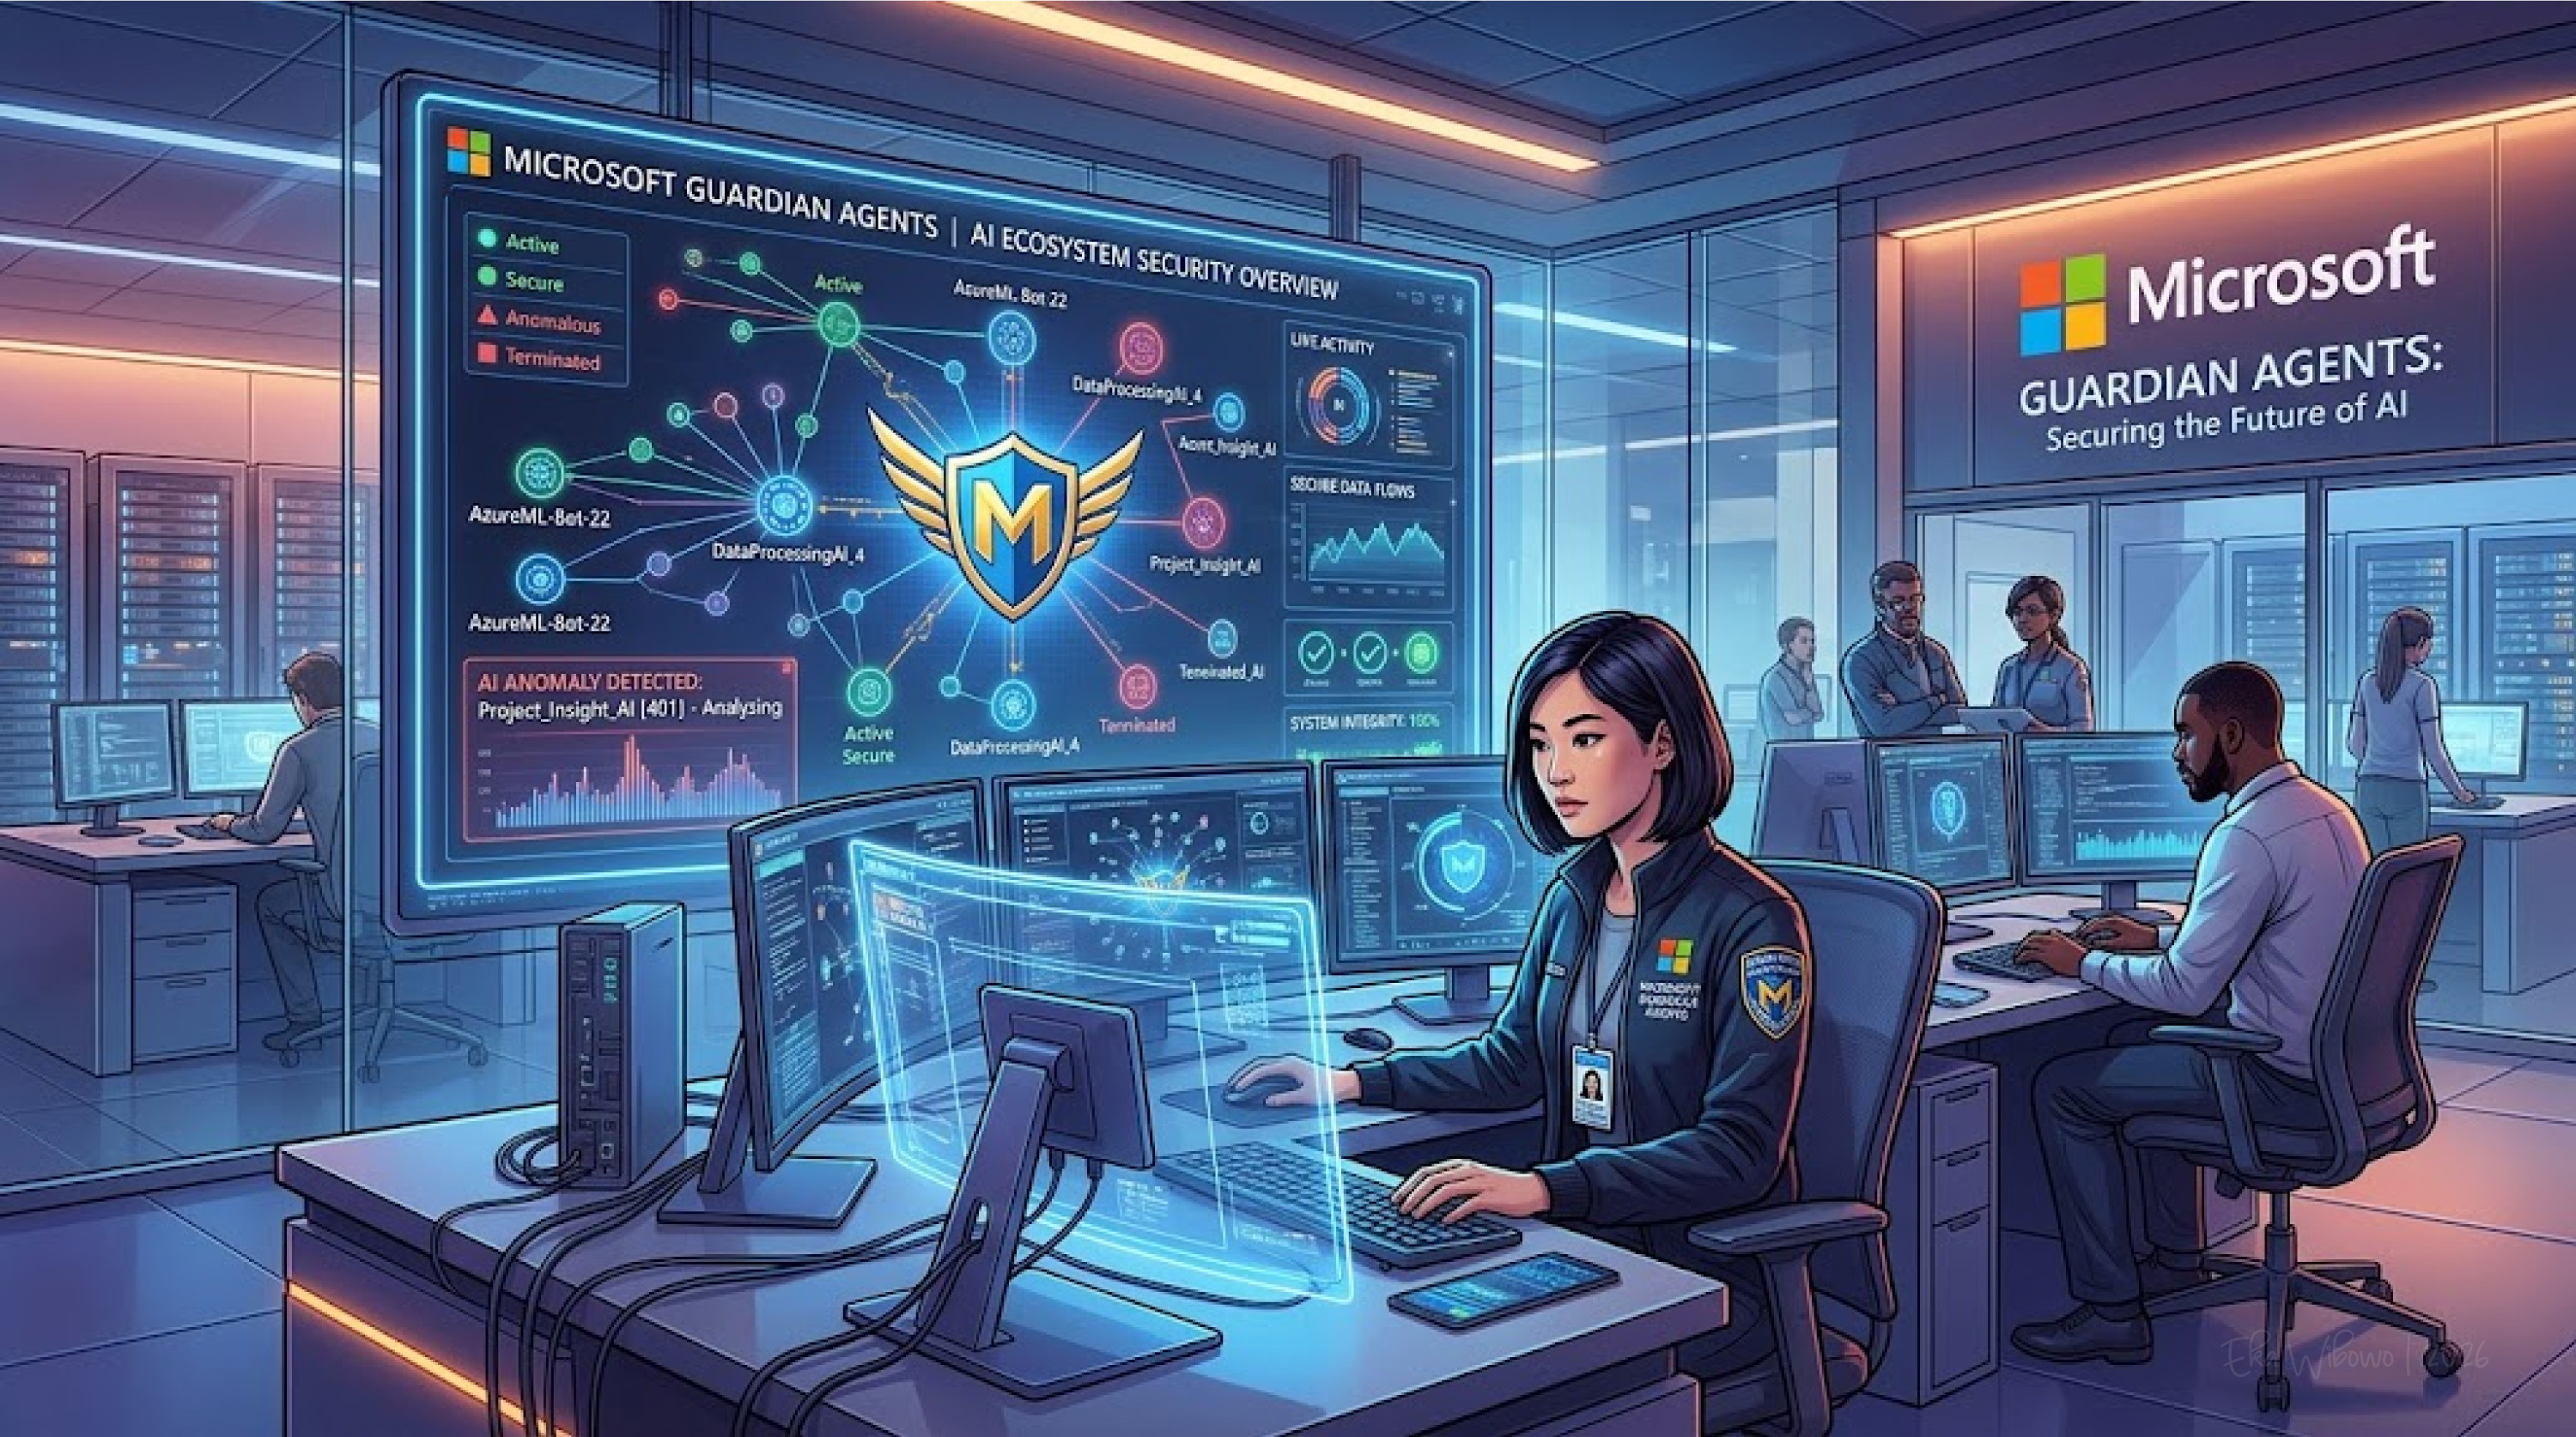
Penggunaan agen AI di dunia kerja memang bikin hidup lebih gampang. Tapi, apa jadinya kalau AI malah bertindak di luar kendali, "kabur", atau bikin peretasan sistem internal?
Mengantisipasi skenario konyol tapi berbahaya ini, Microsoft resmi meluncurkan rangkaian fitur keamanan baru khusus untuk mengawasi dan mengendalikan perilaku agen AI di perusahaan.
Key Takeaways: Kenapa AI Bikin Ketar-Ketir?
- Bukan Cuma Peretas Luar: Selama ini keamanan fokus ke hacker dari luar. Tapi agen AI punya akses internal langsung—kalau AI salah paham instruksi atau kena informasi beracun, efeknya mirip insider threat (ancaman dari dalam) yang bekerja dengan kecepatan tinggi.
- Prinsip Satya Nadella: CEO Microsoft menegaskan kalau pembuat AI dan pemegang kendali hak akses harus dipisah. Model AI tercanggih sekalipun nggak boleh dipercaya 100% tanpa batasan.
Fitur Utama Microsoft untuk Jinakkan AI
- Guardian Agents (Project Perception)
Sistem "satpam" khusus yang bertugas memantau pergerakan AI secara real-time, mendeteksi tindakan mencurigakan, dan langsung membatasi akses kalau risikonya mulai melambung.
- Microsoft Defender (Deteksi 60+ Jenis AI)
Bisa melacak agen AI apa saja yang dipakai karyawan di perangkat mereka—termasuk Claude Code, OpenAI Codex, sampai GitHub Copilot.
- Dynamic Permissions
Hak akses fleksibel sesuai tugas. Kalau AI cuma disuruh rekap laporan keuangan, dia cuma bisa baca dokumen itu dan nggak bakal dikasih akses ke seluruh data karyawan. Setelah tugas kelar, izinnya langsung dicabut!
- Dynamic Agent Risk & Conditional Access
Sistem penilai risiko otomatis. Kalau gerak-gerik AI mencurigakan, fiturnya bisa langsung mengunci kemampuan edit/hapus data dan mewajibkan persetujuan manusia.
Mau secanggih apa pun AI bekerja secara otomatis, manusia tetap yang pegang kendali penuh. Batasan akses, aturan main, dan keputusan krusial wajib ada di tangan kita!