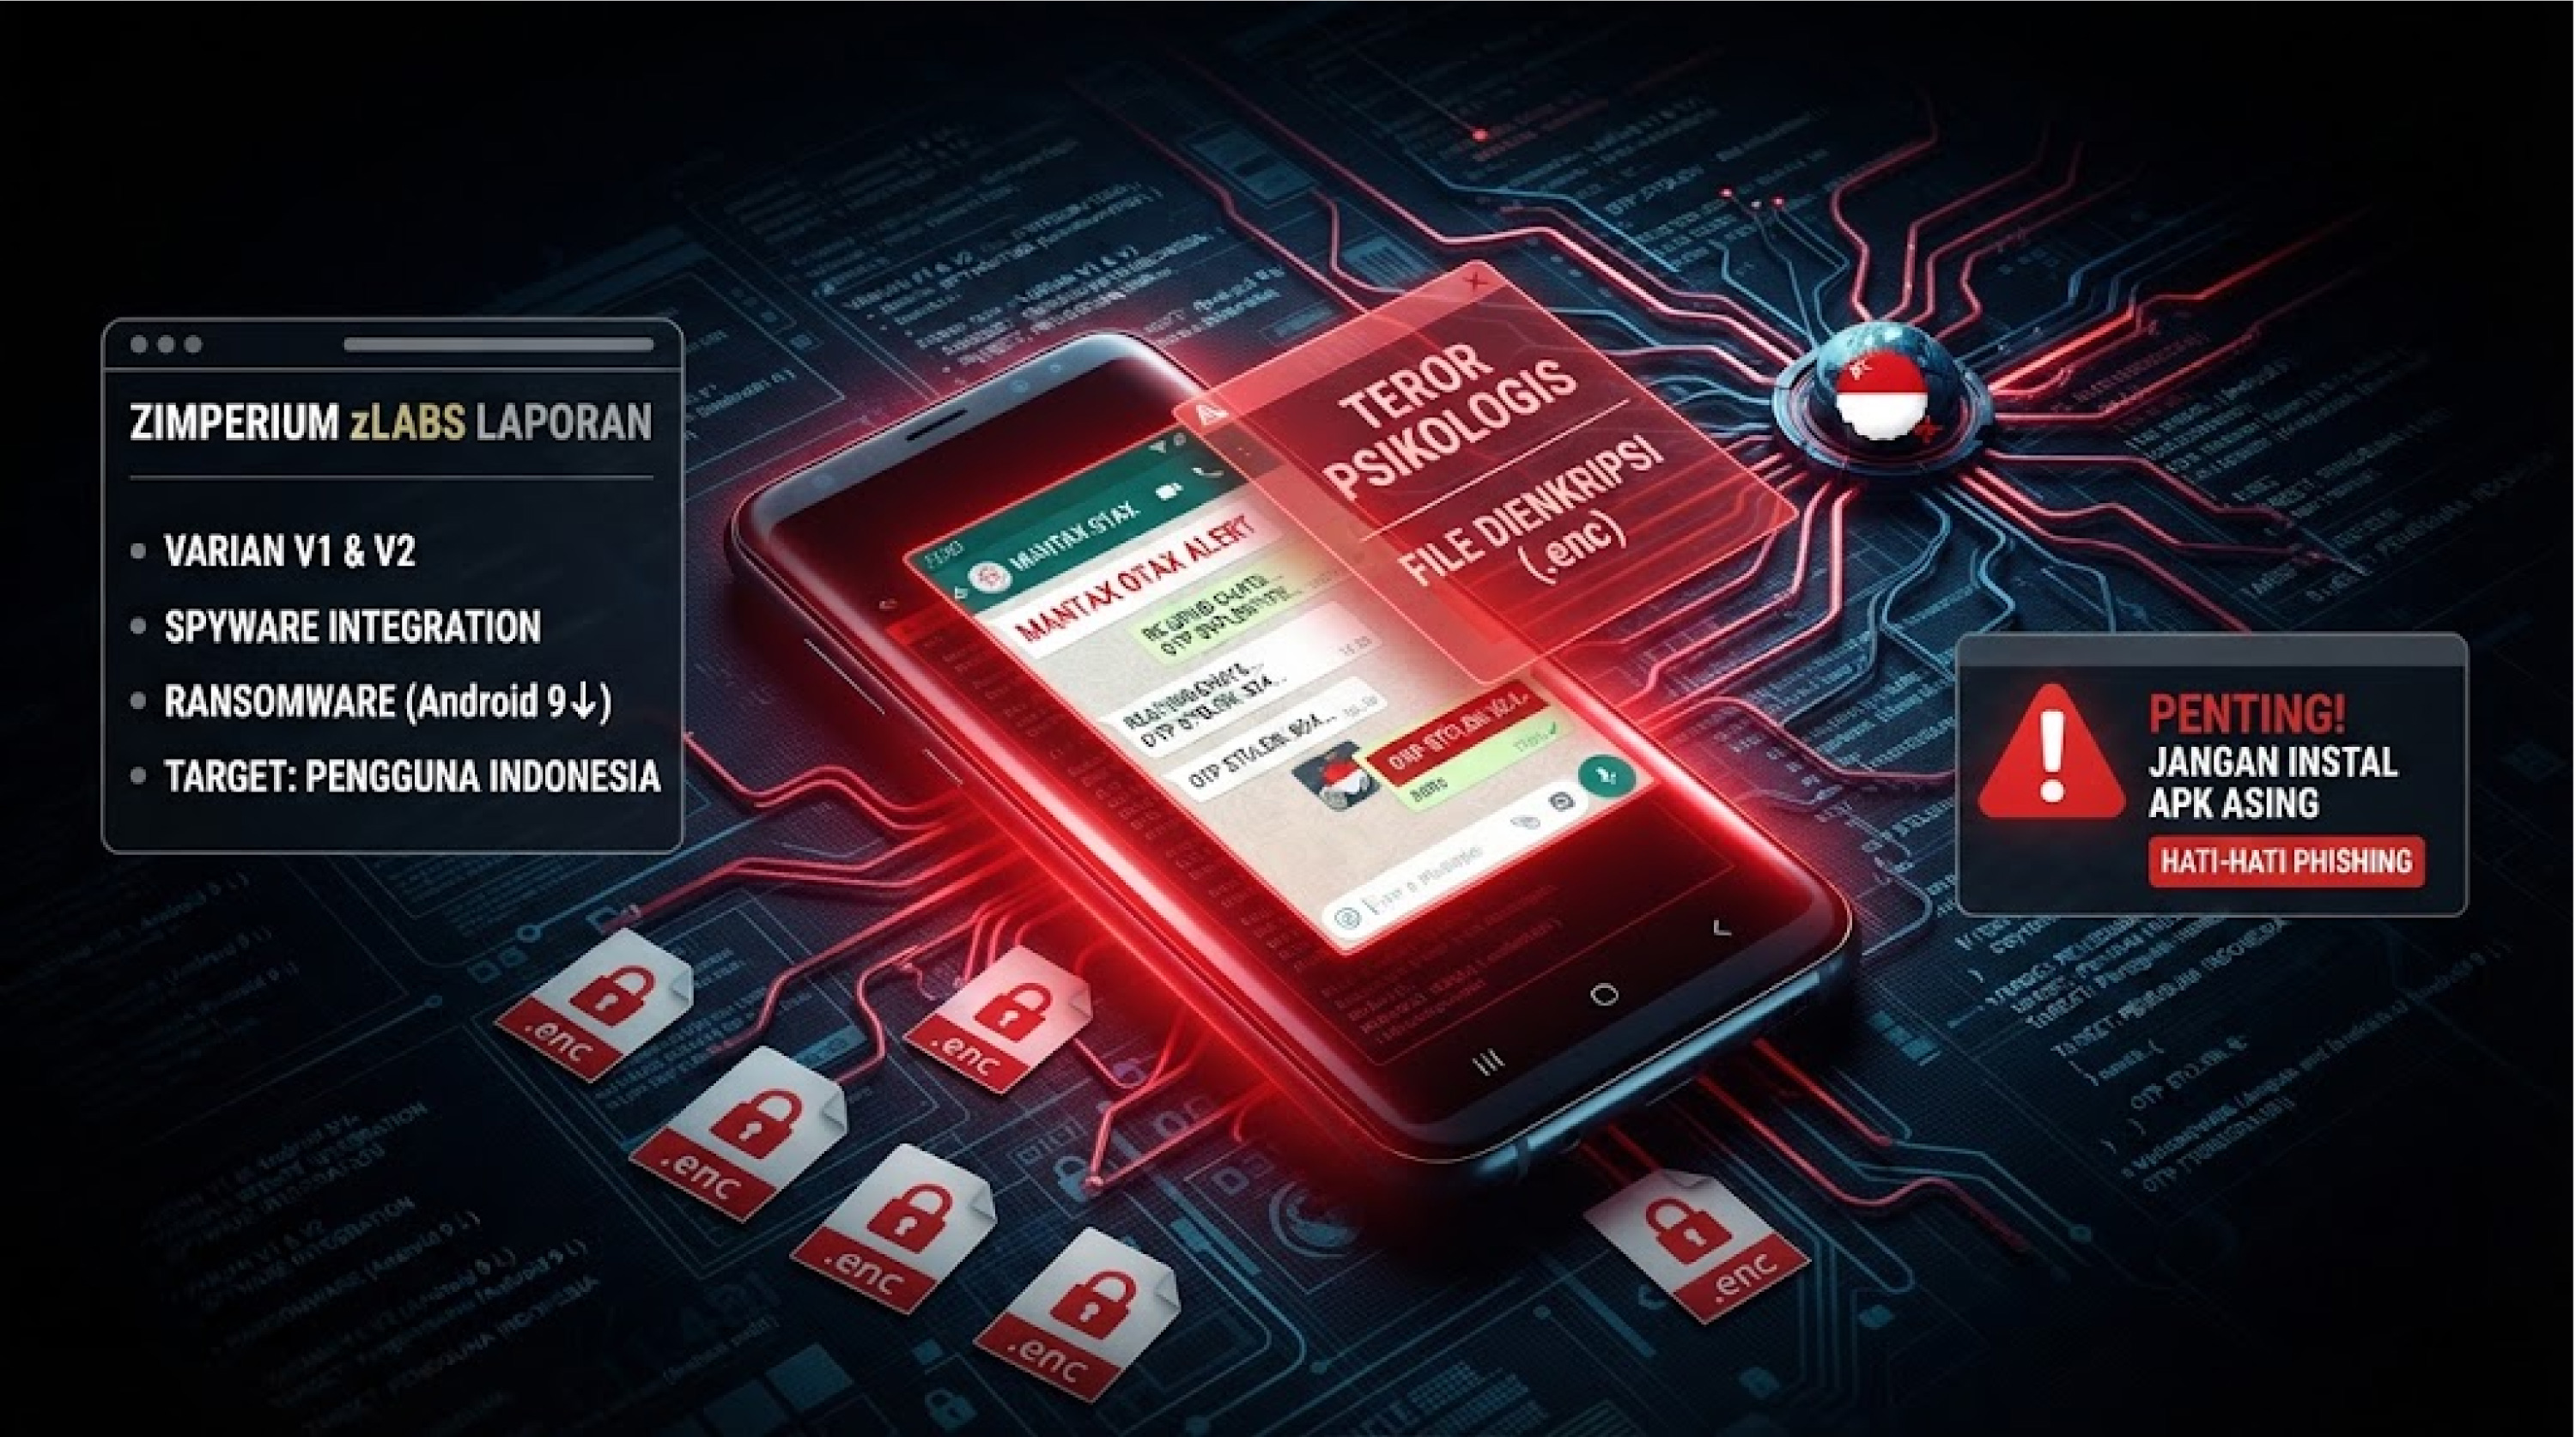
Jakarta - Dunia siber kembali dikejutkan dengan temuan malware Android baru bernama Mantax Otax. Berdasarkan laporan terbaru dari tim peneliti keamanan siber zLabs (Zimperium), ancaman ini dinilai sangat berbahaya karena menggabungkan tiga kemampuan sekaligus: mengintip data, mengunci file, hingga meneror psikologis korban.
Malware ini diduga kuat merupakan buatan lokal dan secara spesifik menyasar pengguna di Indonesia. Lantas, bagaimana cara kerja ancaman ini dan bagaimana kita bisa menghindarinya?
Modus Operandi dan Cara Kerjanya
Zimperium mendeteksi ada dua varian Mantax Otax yang beredar, yaitu V1 dan V2. Keduanya disebarkan lewat file APK di luar Google Play Store, memanfaatkan layanan berbagi file pihak ketiga.
- Jebakan Phishing: Korban dipancing lewat teknik rekayasa sosial agar bersedia menginstal aplikasi tersebut.
- Akses Penuh: Setelah terpasang, aplikasi ini langsung meminta izin sebagai admin perangkat serta mengaktifkan Accessibility Service. Kombinasi izin ini membuat pelaku bisa mengambil alih kendali ponsel secara utuh.
- Server Fleksibel: Pengendali (command and control) malware ini memanfaatkan domain berakhiran
.otax.funyang diambil dari GitHub. Pelaku dapat dengan mudah mengganti tujuan server kapan saja tanpa harus memperbarui aplikasi di ponsel korban.
- Server Fleksibel: Pengendali (command and control) malware ini memanfaatkan domain berakhiran
Tiga Kemampuan Berbahaya Mantax Otax
Gabungan tiga fungsi dalam satu aplikasi membuat malware ini tergolong langka dan mematikan di ekosistem Android:
- Spyware (Mata-mata Chat & OTP): Memanfaatkan izin aksesibilitas, Mantax Otax mampu membaca langsung percakapan di WhatsApp dan Telegram, serta mencuri data login. Bahayanya, malware ini bisa merampas kode OTP yang krusial untuk transaksi perbankan. Data lain seperti PIN, SMS, riwayat browser, hingga lokasi juga tak luput dari incaran. Bahkan, malware ini dapat menyalakan kamera depan dan belakang secara diam-diam serta merekam layar ponsel.
- Ransomware (Penyanderaan File): Fungsi ini menyerang penyimpanan ponsel—mulai dari foto, video, hingga dokumen—dengan mengenkripsi file tersebut menggunakan algoritma AES dan mengubah ekstensi file menjadi .enc. Setelahnya, galeri korban akan dipenuhi gambar tebusan.
- Kabar Baiknya: Fitur penyanderaan file ini hanya efektif pada perangkat Android 9 ke bawah. Ponsel dengan Android 10 ke atas sudah menggunakan sistem Scoped Storage yang membatasi aplikasi liar dalam mengakses file luar.
- Teror Psikologis (Double Extortion): Tidak sekadar mencuri data, Mantax Otax dirancang untuk merusak mental korban. Mulai dari kemunculan jendela dialog berulang, video penuh layar, gambar jumpscare setiap 600 milidetik, hingga pesan suara ancaman yang diputar dari jarak jauh. Kombinasi tekanan ini dipakai untuk memaksa korban membayar uang tebusan. Pada varian V2, malware ini bahkan beralih menggunakan protokol WebSocket agar lalu lintas datanya semakin sulit dideteksi sistem keamanan konvensional.
Cara Aman Terhindar dari Mantax Otax
Mengingat bahayanya yang berlipat ganda, para ahli keamanan siber menyarankan langkah pencegahan mendasar yang wajib dipatuhi:
- Hanya Unduh dari Sumber Resmi: Pastikan Anda selalu mengunduh aplikasi melalui Google Play Store dan hindari instalasi file APK dari tautan atau sumber tidak dikenal.
- Waspada Permintaan Izin Sensitif: Jangan pernah memberikan izin aksesibilitas (Accessibility Service) atau hak admin perangkat secara sembarangan kepada aplikasi yang mencurigakan.